

Configurar o logor único na ferramenta Administrador da empresa
Objetivo
Configurar o SSO (Logoin único) na ferramenta Administrador de nível de empresa.
Fundo
O Procore é compatível com SSO iniciado por SP e iniciado por IdP com Okta, OneLogin e Microsoft Azure AD. Consulte Qual é a diferença entre SSO iniciado por SP e IdP? Procore também oferece suporte a SSO com outros provedores de serviços compatíveis com SAML 2.0 e SHA 256.
Coisas a considerar
- Permissões de usuário necessárias:
- Permissões de nível "Administrador" na ferramenta Administrador de nível de empresa.
- Permissões de nível "Administrador" na ferramenta Administrador de nível de empresa.
- Informações adicionais:
- Entre em contato com seu provedor de serviços de SSO se precisar de assistência para localizar as URLEmissor, URL de destinoe Certificado x509.
Pré-requisitos
- Configure o aplicativo Procore em seu software ou solução de SSO do provedor de identidade.
- Obtenha as definições de SSO necessárias do seu software ou solução de SSO do provedor de identidade.
Passos
- Acesse a ferramenta Administração de nível de empresa.
- Em "Definições da empresa", clique em Configuração de logor único.
Nota: Os dados inseridos na página abaixo sempre são obtidos no emissor (p. ex., Okta, OneLogin ou Microsoft Azure AD).Ponta
Consulte os links abaixo para obter instruções mais detalhadas sobre como configurar o SSO com Okta, OneLogin, Azure Active Directory e Google.
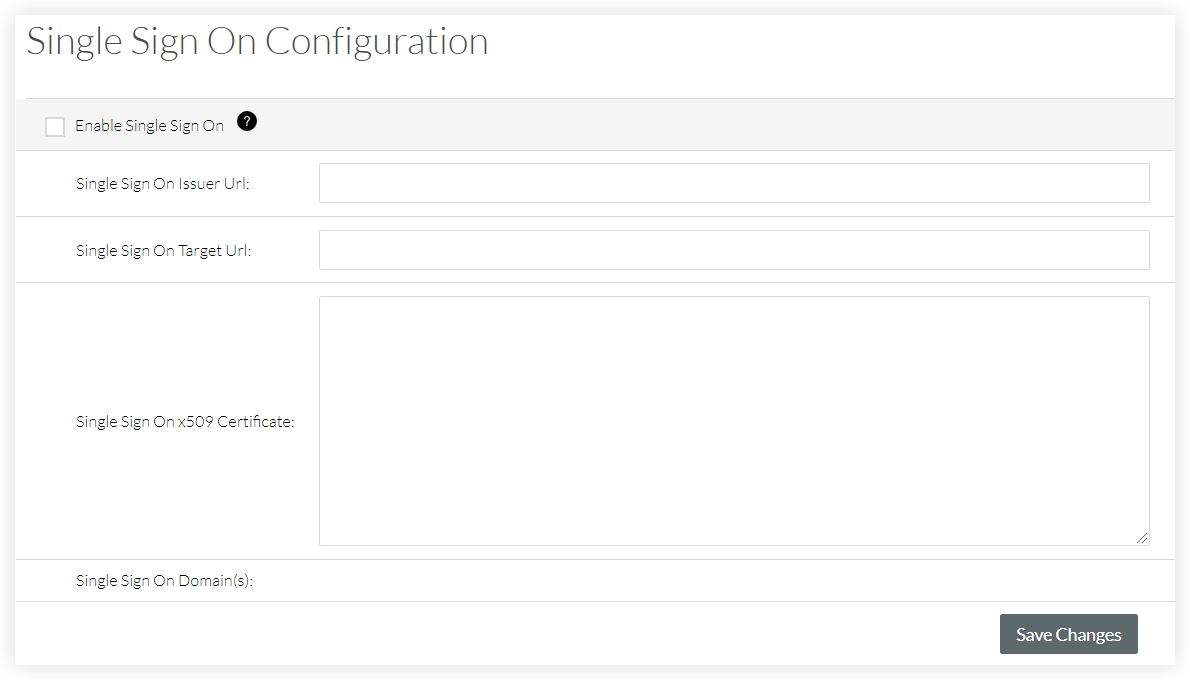
- Digite o sinal único no emissor URL. Esse item é comumente chamado de emissor e é uma URL exclusiva que identifica o provedor que emite uma solicitação SAML.
- Insira a URL SSO (Logor único) na URL. Essa é a URL que receberá solicitações SAML do provedor.
- Insira o Certificado de Assinatura Única no x509. Trata-se das informações criptografadas do certificado digital.
- Clique em Salvar alterações.
- Entre em contato com o suporte do Procore ou com o Ponto de contato da Procore da sua empresa para solicitar a segmentação dos domínios de e-mail dos usuários que farão a autenticação por meio do SSO.
- Após receber a confirmação de que a configuração de SSO está pronta, marque a página Habilitar logomarca única em caixa de verificação na página "Logoin único na configuração".
- Clique em Salvar alterações.